Kritische WordPress-Plugin-Lücken 2026: Prüf diese fünf Erweiterungen
Fünf weit verbreitete WordPress-Erweiterungen hatten zwischen Mitte August und Anfang September 2026 Schwachstellen mit CVSS-Werten von 9.8 bis 10.0. Hier stehen die betroffenen Versionen, die Fix-Versionen und die Schritte, mit denen du prüfst, ob in der Zwischenzeit bereits etwas passiert ist.
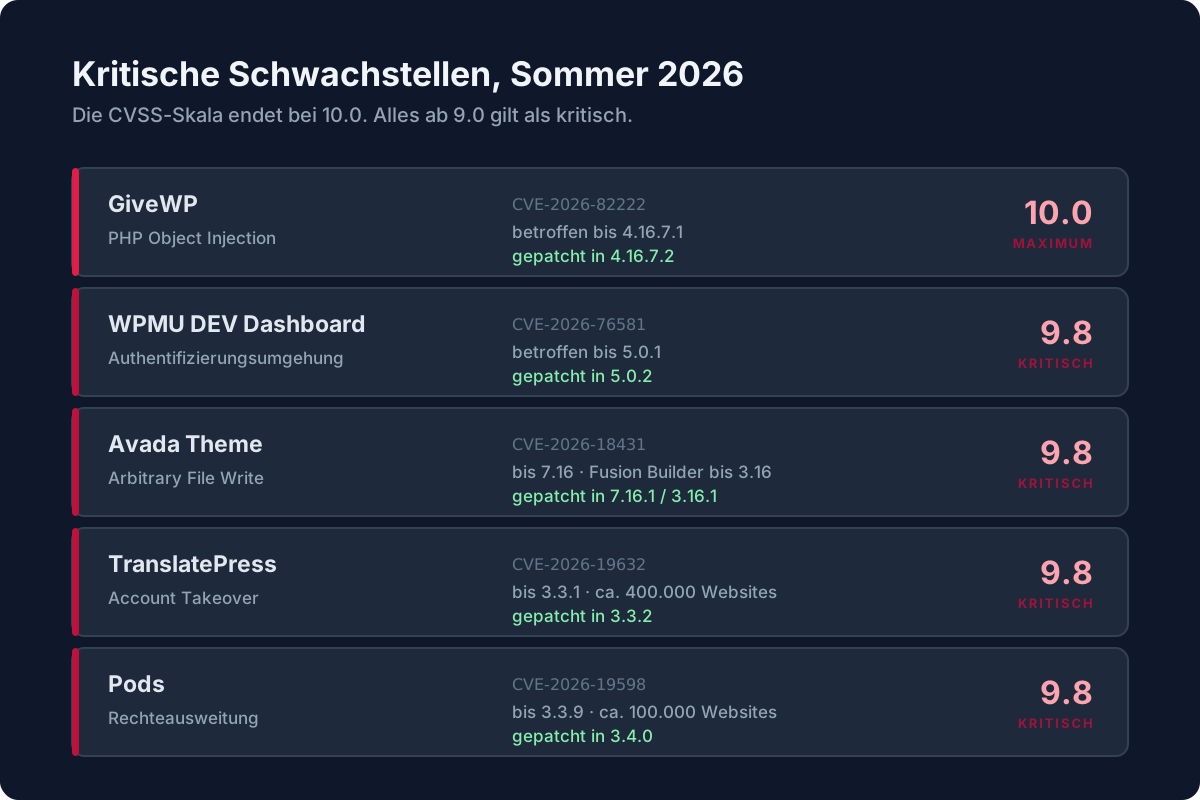
Das Wichtigste in 30 Sekunden
Prüf, ob eine dieser Erweiterungen bei dir läuft: GiveWP, WPMU DEV Dashboard, Avada, TranslatePress oder Pods. Wenn ja, muss die Version mindestens auf dem Stand in der Spalte „Gepatcht in“ der Tabelle weiter unten sein.
Die CVSS-Skala endet bei 10.0. Alles ab 9.0 gilt als kritisch und bedeutet in der Regel, dass ein Angreifer ohne Anmeldung die Kontrolle über die Website übernehmen kann.
Die fünf Lücken im Überblick
| Erweiterung | CVE | CVSS | Art der Lücke | Betroffen bis | Gepatcht in |
|---|---|---|---|---|---|
| GiveWP | CVE-2026-82222 | 10.0 | PHP Object Injection | 4.16.7.1 | 4.16.7.2 |
| WPMU DEV Dashboard | CVE-2026-76581 | 9.8 | Authentifizierungsumgehung | 5.0.1 | 5.0.2 |
| Avada Theme | CVE-2026-18431 | 9.8 | Arbitrary File Write | 7.16 (Fusion Builder 3.16) | 7.16.1 (Fusion Builder 3.16.1) |
| TranslatePress | CVE-2026-19632 | 9.8 | Account Takeover | 3.3.1 | 3.3.2 |
| Pods | CVE-2026-19598 | 9.8 | Rechteausweitung | 3.3.9 | 3.4.0 |
Veröffentlicht wurden die Advisories zwischen dem 15. August 2026 (Pods) und dem 2. September 2026 (TranslatePress). Wer seine Installationen seit Anfang August nicht angefasst hat, ist bei mindestens einer davon betroffen, sofern die Erweiterung im Einsatz ist.
Was die einzelnen Lücken bedeuten
GiveWP: PHP Object Injection, CVSS 10.0
Der Höchstwert auf der Skala. PHP Object Injection nutzt aus, dass PHP mit
unserialize() aus einer Zeichenkette wieder ein Objekt herstellen kann. Wenn eine
Anwendung Daten deserialisiert, die von außen kommen, bestimmt der Angreifer, welche Klasse
dabei entsteht und mit welchen Eigenschaften.
Gefährlich wird das durch Methoden, die PHP automatisch aufruft, etwa
__destruct() oder __wakeup(). Der Angreifer sucht sich im vorhandenen
Code eine Klasse, deren automatisch aufgerufene Methode etwas Nützliches tut, zum Beispiel eine
Datei schreiben oder einen Systembefehl ausführen, und baut ein Objekt, das genau dorthin führt.
Bei GiveWP endet diese Kette in ausführbarem Code auf dem Server, ohne Anmeldung. Daher die 10.0.
GiveWP ist ein Spenden-Plugin und läuft entsprechend häufig auf Websites von Vereinen, Stiftungen und gemeinnützigen Organisationen, also dort, wo Zahlungsdaten verarbeitet werden und selten ein Sicherheitsbudget existiert.
WPMU DEV Dashboard: Authentifizierungsumgehung, CVSS 9.8
Die Lücke steckt in der SSO-Anmeldung: Zwei unauthentifizierte AJAX-Aktionen bauen die HMAC-Signatur unterschiedlich zusammen, sodass sich eine im ersten Schritt erzeugte Signatur im zweiten Schritt wiederverwenden lässt. Ergebnis ist eine vollwertige Administrator-Sitzung.
Besonders unangenehm, weil dieses Plugin per Definition auf verwalteten Installationen läuft, oft über ganze Kundenportfolios hinweg. Eine Lücke im Verwaltungswerkzeug betrifft potenziell jede damit verwaltete Website gleichzeitig.
Avada: Arbitrary File Write, CVSS 9.8
Avada ist eines der meistverkauften kommerziellen WordPress-Themes überhaupt, mit über einer Million Verkäufen. Arbitrary File Write bedeutet, dass ein Angreifer Dateien auf dem Server anlegen kann, typischerweise eine PHP-Shell. Betroffen ist neben dem Theme auch der mitgelieferte Fusion Builder.
Wichtig bei kommerziellen Themes: Updates kommen nicht über das WordPress-Repository. Wer keine gültige Lizenz mehr hat oder den Lizenzschlüssel nie eingetragen hat, bekommt gar keine Update-Benachrichtigung und bleibt auf der verwundbaren Version. Das ist bei Avada die häufigere Ursache als Nachlässigkeit.
TranslatePress: Account Takeover, CVSS 9.8
Rund 400.000 Installationen. Ein Angreifer verschafft sich Zugriff auf Konten mit höheren Rechten, bis hinauf zum Administrator. Die Einstufungen der Datenbanken unterscheiden sich im Detail, Patchstack führt die Lücke als Rechteausweitung, andere Quellen als Account Takeover ohne Anmeldung. Für die Praxis läuft beides auf dasselbe hinaus: Die Version muss auf 3.3.2.
Pods: Rechteausweitung, CVSS 9.8
Rund 100.000 Installationen. Im AJAX-Router pods_admin beenden die
Zugriffsprüfungen den Request nicht sauber, sodass Berechtigungsprüfung, Nonce-Check und
Login-Zwang wirkungslos bleiben. Ein Angreifer ohne jedes Konto kann sich
damit Administratorrechte verschaffen oder Passwörter fremder Benutzer zurücksetzen.
Anders als bei klassischer Rechteausweitung hilft es hier also nicht, dass die Registrierung
geschlossen ist.
Was jetzt konkret zu tun ist
Schritt 1: Bestandsaufnahme
Über alle betreuten Installationen hinweg prüfen, welche der fünf Erweiterungen im Einsatz sind und in welcher Version. Für eine einzelne Installation genügt:
wp plugin list --fields=name,version,update --format=tableBei mehreren Installationen unter einem gemeinsamen Verzeichnis lohnt ein kleines Skript, das nur die fünf relevanten Erweiterungen herausfiltert und die Version gegen den Sollstand prüft:
#!/usr/bin/env bash
# check-cve-2026.sh: prüft alle Installationen unter $ROOT auf die fünf kritischen Lücken
ROOT="${1:-/var/www}"

# Format: slug:mindestens-diese-version
# Avada liegt als Theme vor, verwundbar ist das mitgelieferte Plugin Fusion Builder.
# Das Theme selbst: wp theme get avada --field=version --path="$dir"
TARGETS="give:4.16.7.2 wpmudev-updates:5.0.2 fusion-builder:3.16.1 translatepress-multilingual:3.3.2 pods:3.4.0"

for dir in "$ROOT"/*/; do
  [ -f "$dir/wp-config.php" ] || continue
  site=$(basename "$dir")

  for entry in $TARGETS; do
    slug="${entry%%:*}"
    min="${entry##*:}"
    ver=$(wp plugin get "$slug" --field=version --path="$dir" --skip-plugins --skip-themes 2>/dev/null)
    [ -z "$ver" ] && continue

    # Kleinste Version zuerst: ist $min das Minimum, liegt $ver nicht darunter
    if [ "$(printf '%s\n%s' "$ver" "$min" | sort -V | head -1)" = "$min" ]; then
      printf 'OK       %-30s %-30s %s\n' "$site" "$slug" "$ver"
    else
      printf 'BETROFFEN %-29s %-30s %s (nötig: %s)\n' "$site" "$slug" "$ver" "$min"
    fi
  done

  # Avada ist ein Theme, nicht ein Plugin
  tver=$(wp theme get Avada --field=version --path="$dir" --skip-plugins --skip-themes 2>/dev/null)
  if [ -n "$tver" ] && [ "$(printf '%s\n%s' "$tver" "7.16.1" | sort -V | head -1)" != "7.16.1" ]; then
    printf 'BETROFFEN %-29s %-30s %s (nötig: 7.16.1)\n' "$site" "Avada (Theme)" "$tver"
  fi
done
Der Vergleich läuft über sort -V, weil ein einfacher String-Vergleich bei
Versionsnummern wie 4.16.7.1 gegen 4.16.7.2 zwar noch funktioniert, bei 3.3.9 gegen 3.4.0
aber falsch liegt. Auch hier gilt: --skip-plugins --skip-themes setzen, damit ein
defektes Plugin nicht die Inventur abbricht.
Schritt 2: Updates einspielen
Für Plugins aus dem offiziellen Repository ist das unkritisch. Für kommerzielle Produkte wie Avada muss die Lizenz aktiv sein, sonst erscheint das Update gar nicht erst.
Schritt 3: Prüfen, ob bereits ausgenutzt wurde
Bei Lücken dieser Kategorie ist das Update die halbe Miete. Wenn eine Installation seit der Offenlegung verwundbar und öffentlich erreichbar war, sollte geprüft werden:
wp core verify-checksumsauf veränderte Core-Dateien- Administratorkonten auf unbekannte Einträge prüfen
/wp-content/uploads/auf PHP-Dateien durchsuchen- Kürzlich geänderte Dateien sichten
Wird dabei etwas gefunden, gilt der Ablauf aus WordPress gehackt: Erste Hilfe in 5 Schritten.
Schritt 4: Den Prozess reparieren, nicht nur die Symptome
Wenn du erst durch diesen Artikel von den Lücken erfährst, ist das der eigentliche Befund. Es gibt Wege, das früher zu erfahren: Patchstack und Wordfence bieten Benachrichtigungen zu Schwachstellen in den tatsächlich eingesetzten Plugins, WPScan pflegt eine offene Datenbank. Wie sich das in einen belastbaren Ablauf einbauen lässt, steht in WordPress-Updates sicher ausrollen.
Die unbequeme Wahrheit über Plugins
Jedes zusätzliche Plugin ist zusätzliche Angriffsfläche, die du nicht kontrollierst und deren Codequalität du in der Regel nie geprüft hast. Die Frage vor jeder Installation sollte nicht lauten „Löst das mein Problem?“, sondern „Löst das mein Problem so viel besser als dreißig Zeilen eigener Code, dass sich das dauerhafte Risiko lohnt?“.
Bei einem Slider-Plugin lautet die Antwort selten ja. Bei einem Zahlungs-Gateway fast immer. Plugin-Wildwuchs steht nicht ohne Grund auf Platz zwei der häufigsten WordPress-Fehler, und veraltete Erweiterungen sind der mit Abstand meistgenutzte Angriffsvektor auf WordPress-Websites.
Fazit
Vier der fünf Lücken liegen bei 9.8, eine bei glatt 10.0. Wer eine dieser Erweiterungen einsetzt und seit August nicht aktualisiert hat, sollte das heute erledigen und danach prüfen, ob in der Zwischenzeit etwas passiert ist. Diese Übersicht wird fortlaufend ergänzt, wenn weitere kritische Lücken dazukommen.
Quellen
Ein Advisory je Erweiterung, jeweils mit betroffener Version, Fix-Version und CVSS-Wert:
- GiveWP: OpenCVE zu CVE-2026-82222 (veröffentlicht 28.08.2026)
- WPMU DEV Dashboard: WPScan zu CVE-2026-76581 (veröffentlicht 27.08.2026)
- Avada: WPScan zu CVE-2026-18431 (veröffentlicht 25.08.2026)
- TranslatePress: Patchstack zu CVE-2026-19632 (veröffentlicht 02.09.2026)
- Pods: OpenCVE zu CVE-2026-19598 (veröffentlicht 15.08.2026)
- Laufende Übersicht: Patchstack Vulnerability Database
Du weißt nicht, welche Plugins auf deinen Websites in welcher Version laufen?
Genau das ist das eigentliche Problem. Ich richte WordPress-Wartung ein, die Schwachstellen meldet, bevor sie zum Vorfall werden, inklusive Inventar über alle betreuten Installationen.
Sicherheitscheck anfragen →